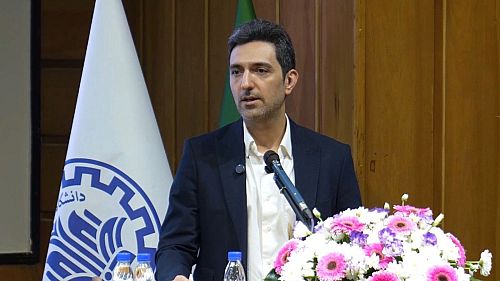


نقدینه - سید محمد سعید طباطبایی با انتقاد از معماری فعلی نظام پرداخت و ضعف برنامههای تداوم کسبوکار بانکها، معتقد است انتقال بخشی از تراکنشها به پردازشهای شبانه میتواند هزینه زیرساختهای بانکی را کاهش دهد و منابع بیشتری برای تقویت امنیت و تابآوری شبکه بانکی آزاد کند
پربیننده ترین خبرها
آخرین خبرها
سه شنبه 12 آبان 1405
به گزارش پایگاه خبری نقدینه ، سید محمد سعید طباطبایی، مدیرعامل شرکت خدمات انفورماتیک، معتقد است بخش قابلتوجهی از تراکنشهای شبکه بانکی ماهیت آنلاین ندارند و میتوان آنها را با هزینه کمتر در فرایندهای شبانه بانکها پردازش کرد. او در نشست «نوآوری در پایداری خدمات بانکی»، با اشاره به تجربه حمله سایبری اخیر به زیرساختهای بانکی، خواستار بازنگری در معماری نظام پرداخت و تقویت برنامههای تداوم کسبوکار (BCP) شد. طباطبایی همچنین با انتقاد از وضعیت زیرساختهای پشتیبان بانکها هشدار داد که افزایش حجم تراکنشها، ضعف فرایندهای بازیابی و نبود دسترسی به دادههای سالم در زمان بحران، پایداری خدمات بانکی را با چالش مواجه میکند.
به گزارش راه پرداخت، به نقل از روابط عمومی شرکت خدمات انفورماتیک، سید محمد سعید طباطبایی، مدیرعامل این شرکت، در نشست «نوآوری در پایداری خدمات بانکی» با اشاره به تجربه حمله سایبری اخیر به زیرساختهای بانکی، بر ضرورت بازنگری در معماری نظام پرداخت، تقویت برنامههای تداوم کسبوکار و حفاظت از یکپارچگی دادهها تأکید کرد.
او با اشاره به حجم بالای تراکنشهای بانکی گفت که بخشی از پردازشهایی که امروز بهصورت آنلاین انجام میشوند، الزاماً نیازی به پردازش لحظهای ندارند و میتوان با بازتعریف فرایندها، فشار بر زیرساختهای پردازشی بانکها را کاهش داد.
طباطبایی دراینباره گفت: «اعتقاد خود من این است که بخش قابل توجهی از تراکنشهای نظام بانکی ما آفلاین است و اصلاً ماهیت آنلاین ندارد و میتواند خیلی راحت در فرایندهای شبانه بانکها با هزینهای بسیار کمتر از الان پردازش شود.»
به گفته او، پردازش روزانه بیش از ۲۰۰ میلیون تراکنش در برخی بانکهای بزرگ فشار قابلتوجهی بر سوئیچهای کارت و زیرساختهای پردازشی وارد میکند. این وضعیت بانکها را ناچار به صرف هزینههای چندهمتی برای ارتقای سختافزار و بهینهسازی عملکرد سامانهها کرده است.
مدیرعامل خدمات انفورماتیک معتقد است بازنگری در شیوه پردازش تراکنشها میتواند بخشی از منابع سرمایهگذاری بانکها را آزاد کند تا بهجای توسعه مستمر ظرفیت پردازشی، صرف تقویت زیرساختهای پشتیبان و برنامههای تداوم کسبوکار شود.
حمله سایبری اخیر چه ضعفهایی را آشکار کرد؟
طباطبایی در بخش دیگری از سخنانش به تجربه شرکت خدمات انفورماتیک در مواجهه با حمله سایبری اخیر پرداخت و گفت: «واقعیت این است که اتفاقی که افتاد، تمام محاسبات و برنامهها را برهم زد.»
او توضیح داد که شرکت خدمات انفورماتیک بیش از یک دهه است ساختار تخصصی امنیت و معاونت مرتبط با این حوزه دارد، اما با وجود این سابقه، حادثهای سنگین و نگرانکننده رخ داده است.
به اعتقاد او، هیچ سازمانی نباید خود را در برابر تهدیدات سایبری کاملاً مصون بداند. طباطبایی تأکید کرد که رخ ندادن حادثه امنیتی در یک مجموعه، لزوماً به معنای رعایت کامل الزامات امنیتی نیست.
مدیرعامل خدمات انفورماتیک همچنین با اشاره به وابستگی بیش از ۹۰ درصد بانکهای بزرگ کشور به زیرساختهای مینفریم IBM گفت که محدودیت دسترسی به خدمات و پشتیبانی این شرکت در ایران، مدیریت بحران و بازیابی خدمات را پیچیدهتر میکند.
او بر همین اساس خواستار بازنگری در مسئولیت بانکها و شرکتهای پیمانکار در حوزه امنیت و پایداری خدمات شد.
نقش سامانه هور در تداوم خدمات بانکی پس از حمله سایبری
یکی دیگر از محورهای سخنان طباطبایی، نقش سامانه «هور» در برنامه تداوم کسبوکار شرکت خدمات انفورماتیک بود.
او گفت که از زمان پذیرش مسئولیت مدیریت این شرکت در بهمنماه، توسعه سامانه هور را در اولویت قرار داده است.
به گفته طباطبایی، این سامانه با پیگیریهای انجامشده در هفته نخست جنگ برای بانکها عملیاتی شد و پس از وقوع حادثه سایبری، ظرف چند ساعت امکان انتقال سوئیچ کارت بانکها به زیرساخت هور فراهم شد.
او با اشاره به نقش این سامانه در حفظ خدمات بانکی توضیح داد که بدون وجود چنین زیرساختی، حفظ تابآوری بانکها در یک ماه پس از حادثه بسیار دشوارتر میشد.
طباطبایی همچنین اعلام کرد که تاکنون نسخههای متعددی از سامانه هور ارائه شده و توسعه آن همچنان ادامه دارد.
انتقاد از وضعیت BCP بانکها؛ سایت پشتیبان بهتنهایی کافی نیست
مدیرعامل خدمات انفورماتیک با مرور روند توسعه زیرساختهای بانکی در دهههای ۱۳۸۰ و ۱۳۹۰ گفت که در این دوره سامانههایی مانند ساتنا، پایا، چکاوک و زیرساختهای پرداخت کارتی گسترش یافتند، اما به موضوعات امنیت سایبری و ملاحظات پدافندی در بسیاری از پروژهها توجه کافی نشد.
او با انتقاد از وضعیت برنامههای تداوم کسبوکار در شبکه بانکی اظهار کرد که بهجز برخی استثناها، بسیاری از بانکها فاقد BCP مؤثر هستند.
به گفته طباطبایی، در برخی موارد سایت پشتیبان صرفاً برای اعلام وجود چنین زیرساختی ایجاد شده و آمادگی عملیاتی لازم برای مواجهه با بحران را ندارد.
او یکی از درسهای اصلی حمله سایبری اخیر را ضرورت تدوین فرایندهای عملیاتی مشخص و مستند دانست و تأکید کرد که مشکلات معمولاً در بخشهایی آشکار میشوند که مسئولیتها و اقدامات موردنیاز از قبل تعیین نشدهاند.
از نگاه طباطبایی، برخورداری از تجهیزات و سایت پشتیبان بدون وجود فرایندهای روشن برای مدیریت بحران و بازیابی خدمات، نمیتواند بهتنهایی تداوم فعالیت بانکها را تضمین کند.
یکپارچگی دادهها؛ چالش اصلی بازگشت خدمات پس از حمله سایبری
طباطبایی در ادامه بر اهمیت صحت، یکپارچگی و سازگاری دادهها (Data Integrity & Consistency) در زیرساختهای بانکی تأکید کرد.
او توضیح داد که بازیابی اطلاعات پس از یک حمله سایبری، تنها به راهاندازی مجدد سامانهها محدود نمیشود؛ بلکه بانک باید بتواند تمام تراکنشهای انجامشده در دوره اختلال را بازسازی و اطلاعات را با یکدیگر تطبیق دهد.
به گفته او، این فرایند از نظر فنی پیچیدگی زیادی دارد و دسترسی به نسخههای سالم، صحیح و قابل اتکای دادهها در خارج از محیط اصلی بانک، یکی از پیشنیازهای بازیابی خدمات است.
طباطبایی اعلام کرد که هدف دسترسی به دادههای سالم در محیطی مستقل از زیرساخت اصلی، اکنون تا حد زیادی تأمین شده است. بااینحال، او تأکید کرد که بانکها نیز باید با نگهداری دادهها در چند محیط مستقل، امکان بازیابی سریع خدمات را فراهم کنند.
مدیرعامل خدمات انفورماتیک همچنین به اختلالات روزمره شبکه بانکی اشاره کرد و گفت که بسیاری از این اختلالات نمود بیرونی ندارند، اما در زمان وقوع بحرانهای بزرگ، مشکلات مربوط به صحت دادهها و مغایرتگیری اطلاعات با سامانههای شتاب و شاپرک میتواند بازگشت خدمات را دشوارتر کند.
هشدار درباره تهدیدات کوانتومی و ضرورت بازنگری در امنیت بانکی
طباطبایی در بخش پایانی سخنانش با اشاره به پیچیدگی و روشهای بهکاررفته در حمله سایبری اخیر، نسبت به تهدیدات آینده، ازجمله تهدیدات مرتبط با فناوریهای کوانتومی، هشدار داد.
او بر ضرورت برنامهریزی برای حفاظت از زیرساختهای رمزنگاری بانکی تأکید کرد و مستندسازی تجربه بحرانها، پشتیبانگیری صحیح از دادهها و تعیین فرایندهای مشخص بازیابی را از الزامات افزایش تابآوری شبکه بانکی دانست.
مدیرعامل خدمات انفورماتیک همچنین خواستار تقویت همکاری میان بانکها، شرکتهای فناوری و سایر بخشهای درگیر در مدیریت بحران شد.
او با تأکید بر اینکه شبکه بانکی باید خود را برای شرایط جنگی و حملات مخرب آماده کند، گفت که در زمان بحران، اولویت باید همکاری برای بازگرداندن سریع خدمات باشد، نه تمرکز بر مقصریابی.
طباطبایی درعینحال تأکید کرد که این رویکرد به معنای نادیدهگرفتن کمکاریها و مسئولیتهای احتمالی نیست و این موارد باید در زمان مناسب بررسی و پیگیری شوند.
<###dynamic-0###>